NIS2 i KSC · 01
Czy Twoja firma może podlegać NIS2? Od czego zacząć sprawdzenie
Najważniejsze informacje potrzebne do wstępnej oceny, czy działalność firmy może podlegać polskiej ustawie KSC.
Czytaj artykuł21 praktycznych poradników dla zarządu, osób odpowiedzialnych za bezpieczeństwo i zespołów wdrożeniowych.
Artykuły pomagają przejść od pierwszego pytania o zakres obowiązków przez ryzyka, dostawców, incydenty i dowody aż po wybór sposobu wdrożenia.
21 artykułów · aktualizacja 4 września 2026Najważniejsze informacje potrzebne do wstępnej oceny, czy działalność firmy może podlegać polskiej ustawie KSC.
Czytaj artykuł
Dlaczego pakiet dokumentów nie zastępuje analizy ryzyka, zabezpieczeń, odpowiedzialności i dowodów działania.
Czytaj artykuł
Realistyczny plan pierwszych 90 dni wdrożenia NIS2: zakres, ryzyka, odpowiedzialności, incydenty i dowody.
Czytaj artykuł
Jak zarząd może nadzorować ryzyko cyberataków bez wchodzenia w techniczne obowiązki specjalistów.
Czytaj artykuł
Jak przeprowadzić analizę luk, która odróżnia brak dokumentu od braku zabezpieczenia, dowodu lub właściciela.
Czytaj artykuł
Prosty model analizy ryzyka cyberataków: usługa, scenariusz, zabezpieczenia, decyzja i działanie.
Czytaj artykuł
SZBI jako system decyzji, kontroli i doskonalenia - nie tylko zestaw polityk bezpieczeństwa.
Czytaj artykuł
Jak przygotować role, kontakty i informacje potrzebne podczas poważnego incydentu.
Czytaj artykuł
Od polityki do wykonania: praktyczna mapa dokumentów, kontroli, dowodów i decyzji potrzebnych w KSC.
Czytaj artykuł
Jak mapować krytycznych dostawców, wymagania umowne, zależności i reakcję na incydenty w łańcuchu dostaw.
Czytaj artykuł
Pytania, które pomagają uporządkować bezpieczeństwo zewnętrznego IT, chmury i tworzonego na zamówienie oprogramowania.
Czytaj artykuł
Siedem błędów, przez które projekty NIS2 produkują dokumenty zamiast poprawiać bezpieczeństwo.
Czytaj artykuł
Najważniejsze różnice między bezpieczeństwem biura i hali oraz sposób ustalania priorytetów NIS2 w produkcji.
Czytaj artykuł
Dlaczego udana kopia nie gwarantuje odtworzenia usługi i jak projektować testy odporności na ransomware.
Czytaj artykuł
Od BIA i scenariuszy po ćwiczenia: praktyczny sposób budowy planu ciągłości działania.
Czytaj artykuł
Jak budować świadomość i zachowania pracowników przez krótkie, dopasowane ćwiczenia zamiast corocznego slajdowiska.
Czytaj artykuł
Praktyczne przygotowanie dowodów, właścicieli i wyników kontroli na potrzeby audytu lub przeglądu.
Czytaj artykuł
Porównanie arkuszy, współdzielonych dokumentów i platformy do prowadzenia kontroli, ryzyk, dowodów i odpowiedzialności.
Czytaj artykuł
Elementy kosztu wdrożenia NIS2: zakres, stan wyjściowy, technologia, ludzie, dostawcy i utrzymanie procesu.
Czytaj artykuł
Lista pytań, które pomagają odróżnić rzeczywiste wdrożenie NIS2 od sprzedaży raportu, szablonów lub pustego narzędzia.
Czytaj artykuł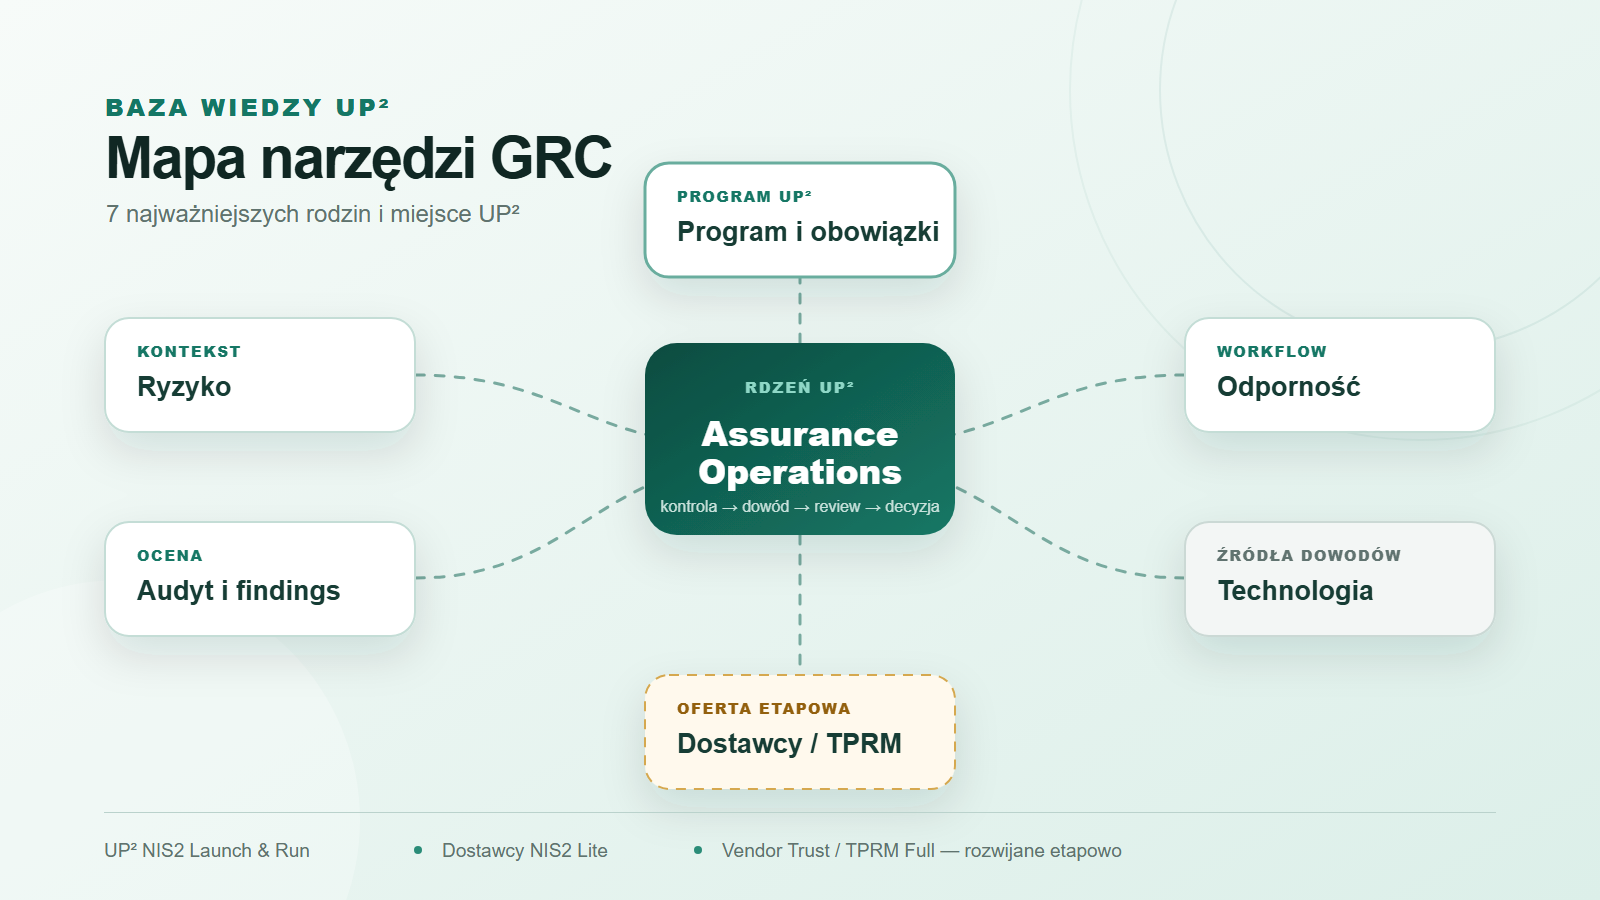
GRC nie jest jedną klasą oprogramowania. Zobacz siedem najważniejszych rodzin narzędzi, ich role, połączenia oraz zakres UP² NIS2 i TPRM.
Czytaj artykuł